La ciberseguretat dels productes tecnològics està entrant en una nova etapa a Europa. Des de l’11 de setembre de 2026 han començat a aplicar-se algunes de les primeres obligacions rellevants del Cyber Resilience Act (CRA), especialment les relacionades amb la notificació de vulnerabilitats explotades activament i incidents greus.
Això no significa que totes les empreses europees hagin de comunicar ara qualsevol vulnerabilitat a les autoritats. Les obligacions que acaben d’entrar en aplicació afecten principalment els fabricants de determinats productes de maquinari i programari comercialitzats a la Unió Europea.
Tanmateix, el CRA també tindrà conseqüències per a distribuïdors, importadors, proveïdors tecnològics i empreses que adquireixen solucions digitals. Entendre què canvia ara permet preparar-se abans que el reglament sigui plenament aplicable l’11 de desembre de 2027.
Què és el Cyber Resilience Act?
El Cyber Resilience Act és el Reglament (UE) 2024/2847 i estableix requisits comuns de ciberseguretat per als productes amb elements digitals comercialitzats a la Unió Europea.
El seu objectiu és que la seguretat deixi de dependre únicament de com configuri el client un producte després de comprar-lo. El fabricant haurà de tenir en compte la ciberseguretat durant el disseny, el desenvolupament, el manteniment i el cicle de vida del producte.
El concepte de “producte amb elements digitals” és ampli. Pot comprendre tant productes complets com components de maquinari o programari que es comercialitzin per separat i l’ús previst dels quals inclogui una connexió directa o indirecta amb un altre dispositiu o xarxa.
Això pot incloure sistemes operatius, aplicacions, dispositius de xarxa, components de programari, determinats dispositius IoT i moltes altres solucions presents habitualment a les infraestructures empresarials.
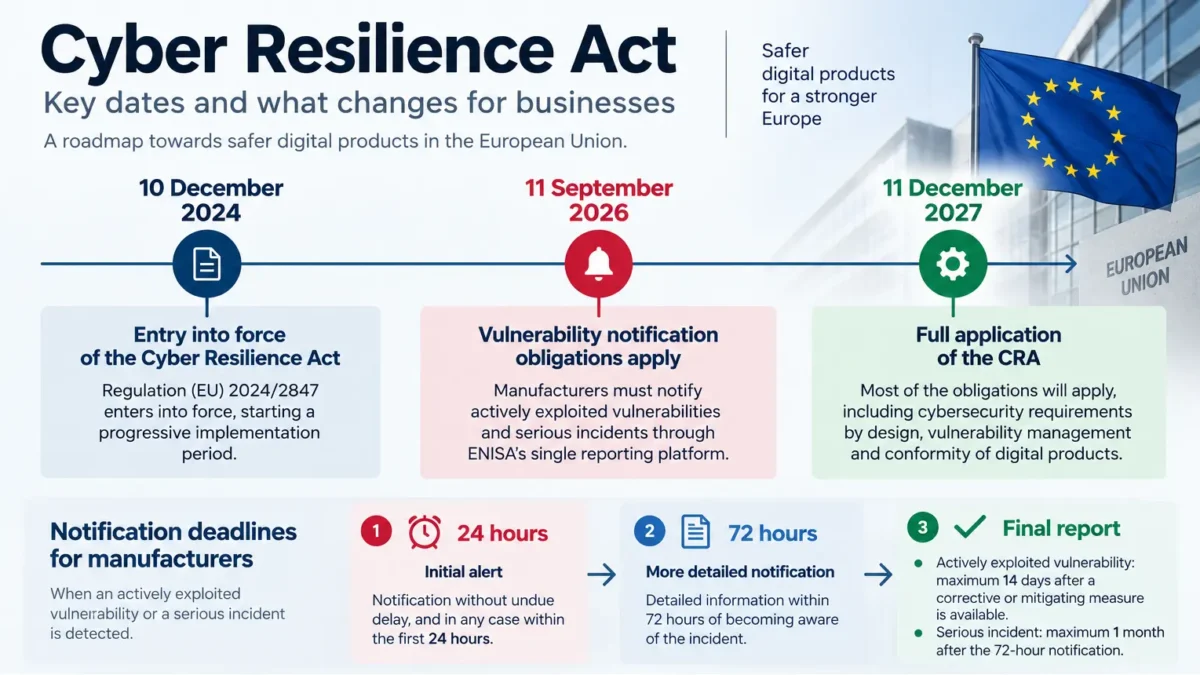
El reglament va entrar en vigor el 10 de desembre de 2024, però les seves obligacions s’estan introduint de manera progressiva. La major part dels requisits serà aplicable a partir del desembre de 2027, mentre que determinades disposicions ja han començat a aplicar-se durant el 2026.
Què ha canviat l’11 de setembre de 2026?
La principal novetat del setembre és l’entrada en aplicació de l’article 14 del Cyber Resilience Act.
Des de l’11 de setembre de 2026, els fabricants afectats han de notificar les vulnerabilitats explotades activament i els incidents greus que tinguin impacte en la seguretat dels seus productes amb elements digitals.
El procediment estableix diversos terminis que les organitzacions afectades han de tenir especialment en compte:
- 24 hores: alerta inicial des que el fabricant té coneixement d’una vulnerabilitat explotada activament o d’un incident greu.
- 72 hores: presentació d’una notificació més completa amb informació addicional sobre el problema.
- Informe final: en determinats casos s’haurà d’enviar posteriorment informació detallada sobre l’incident, les mesures adoptades i la seva resolució.
En el cas d’una vulnerabilitat explotada activament, l’informe final s’haurà de presentar com a màxim 14 dies després que estigui disponible una mesura correctiva o de mitigació. Per a determinats incidents greus, el termini es pot estendre fins a un mes després de la notificació feta a les 72 hores.
És un canvi important perquè la gestió de vulnerabilitats deixa de ser únicament un procés tècnic intern. En determinades situacions passa a existir també un procediment formal de comunicació amb les autoritats.
Una plataforma europea única per comunicar vulnerabilitats
Per centralitzar aquestes comunicacions, ENISA ha posat en funcionament la CRA Single Reporting Platform (SRP).
La plataforma va començar a operar l’11 de setembre de 2026 i permet fer una única notificació que posteriorment pot ser distribuïda entre els CSIRT i les autoritats competents corresponents.
Això intenta evitar que un fabricant que comercialitza un producte en diversos estats membres hagi de gestionar processos independents a cada país.
Per a les empreses afectades, disposar d’una plataforma comuna no elimina una qüestió fonamental: han de ser capaces de detectar ràpidament què ha passat, quins productes i versions estan afectats i quines mesures poden adoptar els usuaris.
Sense inventari, traçabilitat i un procediment de gestió de vulnerabilitats, complir un termini de 24 o 72 hores es pot convertir en un problema operatiu considerable.
Quines empreses estan realment afectades pel Cyber Resilience Act?
És important evitar una interpretació massa àmplia del reglament.
Una empresa que simplement utilitza ordinadors, firewalls, aplicacions empresarials o dispositius connectats no es converteix automàticament en fabricant i no té, només per aquest motiu, l’obligació de notificació prevista actualment a l’article 14.
El CRA dirigeix les seves principals obligacions als fabricants que introdueixen productes amb elements digitals al mercat sota el seu nom o marca. També estableix responsabilitats específiques per a altres operadors econòmics, com ara importadors, distribuïdors i representants autoritzats.
Hi ha, a més, una situació que algunes organitzacions haurien de revisar especialment: una empresa pot ser considerada fabricant si comercialitza sota el seu propi nom o marca un producte amb elements digitals, encara que una part del desenvolupament o de la fabricació s’hagi realitzat mitjançant tercers.
Per tant, no n’hi ha prou amb preguntar-se si l’empresa fabrica maquinari. També cal analitzar si desenvolupa, encarrega, integra, comercialitza o distribueix algun producte digital i quin és exactament el seu paper dins de la cadena de subministrament.
Cyber Resilience Act i NIS2 no són el mateix
La successió de noves normes europees de ciberseguretat pot generar certa confusió. El CRA i NIS2 estan relacionats amb la millora de la resiliència digital europea, però el seu enfocament és diferent.
NIS2 estableix obligacions de gestió de riscos i seguretat per a determinades entitats i sectors. El Cyber Resilience Act se centra principalment en la seguretat dels productes amb elements digitals que s’introdueixen al mercat europeu.
Una empresa es pot trobar afectada per una de les normes, per totes dues o indirectament pels requisits que els seus proveïdors i clients traslladen a la cadena de subministrament.
Per això convé analitzar cada marc per separat en lloc d’utilitzar termes com “compliment de ciberseguretat” de manera genèrica.
Què haurien de revisar les empreses durant el 2026
Encara que moltes organitzacions tinguin marge fins al desembre de 2027 per a determinades obligacions, esperar fins a aquell moment pot obligar a resoldre en pocs mesos qüestions que afecten processos, desenvolupament, documentació i proveïdors.
Un bon punt de partida és revisar els aspectes següents:
- Determinar el paper de l’empresa davant del CRA. Identificar si actua com a fabricant, importador, distribuïdor, integrador o simplement com a usuari de productes digitals.
- Mantenir un inventari actualitzat. Conèixer productes, components de programari, versions, firmware, llibreries i dependències facilita respondre ràpidament quan apareix una vulnerabilitat.
- Definir un procediment de gestió de vulnerabilitats. Cal establir com es reben, classifiquen, investiguen i solucionen les vulnerabilitats detectades internament o externament.
- Preparar un protocol de resposta a incidents. Els responsables tècnics, de seguretat, direcció i compliment han de saber qui pren les decisions i quina informació s’ha de recopilar quan es produeix un incident.
- Revisar la cadena de subministrament tecnològica. Molts productes incorporen components desenvolupats per tercers. Conèixer aquestes dependències és essencial per avaluar correctament una vulnerabilitat.
- Documentar les actuacions realitzades. Les avaluacions de risc, actualitzacions, mesures de mitigació, versions afectades i decisions adoptades s’han de poder reconstruir posteriorment.
- Revisar els processos d’actualització i aplicació de pegats. Detectar una vulnerabilitat serveix de poc si l’organització no disposa de mecanismes eficaços per distribuir una correcció.
- Preparar-se per al desembre de 2027. El CRA avançarà cap a requisits més amplis relacionats amb seguretat per disseny, seguretat per defecte, avaluació de riscos, gestió de vulnerabilitats, documentació i conformitat.
Aquest treball no s’hauria de fer únicament des del departament jurídic. Una part important del compliment depèn de saber quins actius existeixen, com estan configurats i com s’administren durant el seu cicle de vida.
Què canvia per a una empresa que només compra tecnologia?
Fins i tot quan una empresa no sigui fabricant ni estigui directament subjecta a les obligacions de notificació del setembre de 2026, el Cyber Resilience Act pot acabar modificant com selecciona i gestiona els seus proveïdors tecnològics.
El reglament busca que els fabricants mantinguin la seguretat dels seus productes durant el període de suport, gestionin les vulnerabilitats i proporcionin informació que permeti utilitzar-los de manera segura.
Això permet incorporar nous criteris a les decisions de compra tecnològica.
Abans d’adquirir una solució serà cada vegada més rellevant conèixer durant quant de temps tindrà suport, com rep actualitzacions de seguretat, com comunica el fabricant les vulnerabilitats i què passa quan el producte arriba al final de la seva vida útil.
En una infraestructura empresarial aquests aspectes són especialment importants per a firewalls, switches, sistemes operatius, aplicacions crítiques, dispositius IoT, solucions d’accés remot i qualsevol tecnologia amb accés a la xarxa corporativa.
Mantenir dispositius que ja no reben actualitzacions pot ampliar innecessàriament la superfície d’atac de l’organització.
Per això, una correcta estratègia de ciberseguretat empresarial ha d’incloure no només mesures defensives, sinó també el control del cicle de vida dels actius tecnològics.
La gestió de vulnerabilitats passa a ser encara més important
Un dels missatges principals del Cyber Resilience Act és que la seguretat d’un producte no s’acaba quan es comercialitza.
Una vulnerabilitat pot aparèixer mesos o anys després de la seva instal·lació. La diferència rau en la capacitat del fabricant i de les empreses que utilitzen la tecnologia per detectar-la, avaluar-ne l’impacte i aplicar les mesures correctives necessàries.
En entorns empresarials això requereix combinar inventari, monitoratge, gestió de pegats, segmentació de xarxa i mecanismes de protecció que permetin reduir l’impacte mentre arriba una actualització definitiva.
Les solucions de seguretat perimetral per a empreses, per exemple, permeten afegir capes de protecció, segmentació i control del trànsit davant de determinats riscos que afecten els sistemes interns.
De la mateixa manera, disposar de manteniment i monitoratge continu dels sistemes facilita identificar comportaments anòmals i mantenir actualitzats els components crítics de la infraestructura.
El CRA no s’hauria d’abordar únicament com una obligació normativa
El Cyber Resilience Act introdueix noves exigències, però també consolida pràctiques que haurien de formar part de qualsevol estratègia tecnològica madura.
Conèixer els actius, controlar les versions, mantenir productes amb suport, gestionar vulnerabilitats i documentar els incidents millora la seguretat independentment que una empresa estigui directament obligada pel reglament.
L’entrada en aplicació de les obligacions de notificació el setembre de 2026 és, per tant, una bona oportunitat per revisar com gestiona actualment l’organització els seus productes i proveïdors tecnològics.
La Comissió Europea va publicar, a més, durant el 2026 orientacions per facilitar la preparació de fabricants i empreses, amb aclariments sobre l’àmbit d’aplicació, modificacions substancials, períodes de suport, avaluació de riscos i obligacions de notificació.
Per ampliar la informació es pot consultar la informació oficial de la Comissió Europea sobre les obligacions de notificació del Cyber Resilience Act.
Preguntes freqüents sobre el Cyber Resilience Act
Aquests són alguns dels dubtes més habituals sobre els canvis introduïts pel CRA i el seu calendari d’aplicació.
Des de quan s’aplica el Cyber Resilience Act?
El Reglament va entrar en vigor el 10 de desembre de 2024, però la seva aplicació és progressiva. Les obligacions de notificació de l’article 14 s’apliquen des de l’11 de setembre de 2026 i la major part del CRA serà aplicable a partir de l’11 de desembre de 2027.
Totes les empreses han de notificar vulnerabilitats en 24 hores?
No. L’obligació que ha començat a aplicar-se el setembre de 2026 afecta principalment els fabricants de productes amb elements digitals previstos pel CRA. Ser usuari de programari o maquinari empresarial no converteix automàticament una empresa en subjecte d’aquesta obligació.
Què s’ha de notificar?
Els fabricants afectats han de comunicar vulnerabilitats que estiguin sent explotades activament i determinats incidents greus que tinguin impacte en la seguretat dels seus productes amb elements digitals. La primera alerta s’ha de fer en un màxim de 24 hores i posteriorment s’ha de completar la informació requerida.
On s’han de fer les notificacions?
ENISA ha desenvolupat la Single Reporting Platform del Cyber Resilience Act. Està operativa des de l’11 de setembre de 2026 i actua com a punt comú per gestionar les notificacions obligatòries.
Què hauria de fer una empresa que no fabrica productes digitals?
Encara que no tingui obligacions directes de notificació, hauria de revisar el suport i el cicle de vida dels seus productes tecnològics, la gestió d’actualitzacions, els proveïdors, l’inventari d’actius i els procediments de resposta davant de vulnerabilitats.
Prepara la teva infraestructura per a un entorn amb més exigències de ciberseguretat
El Cyber Resilience Act reforça una tendència clara: les empreses hauran de conèixer millor els productes digitals dels quals depèn la seva activitat i exigir més garanties de seguretat durant tot el seu cicle de vida.
A Inmove IT Solutions ajudem les empreses a millorar la gestió tècnica dels seus sistemes mitjançant l’inventari i el manteniment de la infraestructura, l’actualització de sistemes, el monitoratge, la seguretat perimetral i mesures de protecció adaptades a cada entorn.
Si vols revisar com està gestionant la teva empresa els sistemes, les vulnerabilitats i el cicle de vida tecnològic, podem ajudar-te a definir les mesures tècniques necessàries per reduir riscos i millorar la capacitat de resposta.
Contacta amb Inmove IT Solutions i explica’ns les necessitats tecnològiques de la teva empresa.