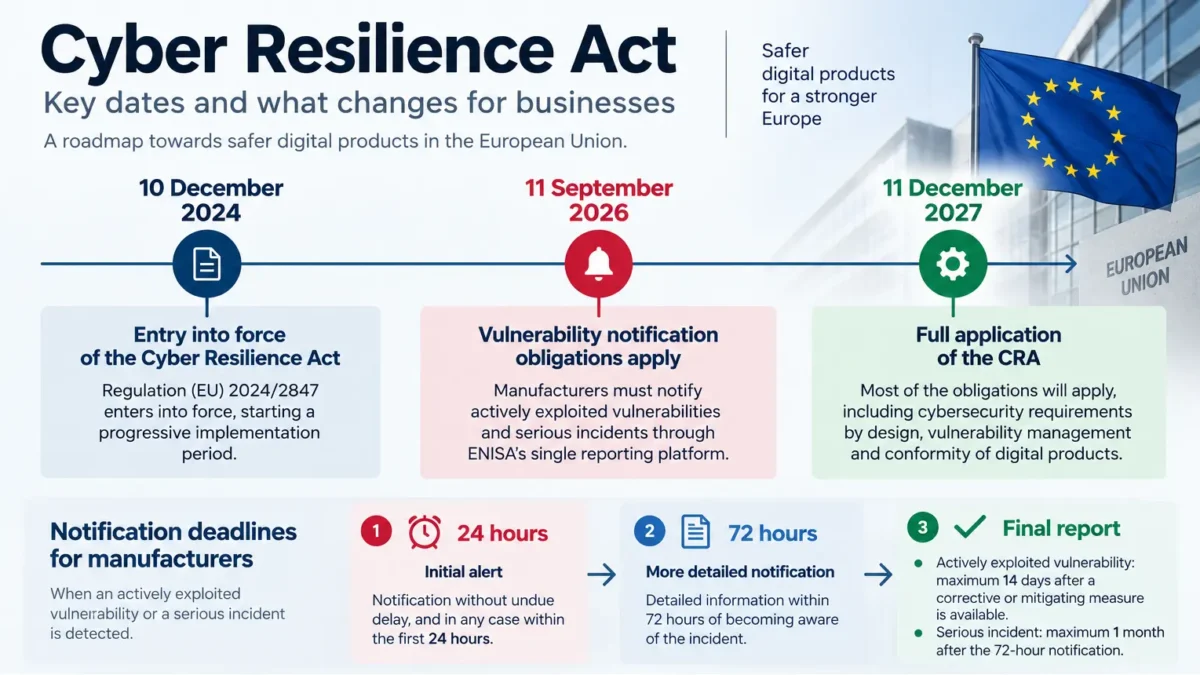
La ciberseguridad de los productos tecnológicos está entrando en una nueva etapa en Europa. Desde el 11 de septiembre de 2026 han comenzado a aplicarse algunas de las primeras obligaciones relevantes del Cyber Resilience Act (CRA), especialmente las relacionadas con la notificación de vulnerabilidades explotadas activamente e incidentes graves.
Esto no significa que todas las empresas europeas tengan ahora que comunicar cualquier vulnerabilidad a las autoridades. Las obligaciones que acaban de entrar en aplicación afectan principalmente a los fabricantes de determinados productos de hardware y software comercializados en la Unión Europea.
Sin embargo, el CRA también tendrá consecuencias para distribuidores, importadores, proveedores tecnológicos y empresas que adquieren soluciones digitales. Entender qué cambia ahora permite prepararse antes de que el reglamento sea plenamente aplicable el 11 de diciembre de 2027.
¿Qué es el Cyber Resilience Act?
El Cyber Resilience Act es el Reglamento (UE) 2024/2847 y establece requisitos comunes de ciberseguridad para productos con elementos digitales comercializados en la Unión Europea.
Su objetivo es que la seguridad deje de depender únicamente de cómo configure el cliente un producto después de comprarlo. El fabricante deberá tener en cuenta la ciberseguridad durante el diseño, desarrollo, mantenimiento y ciclo de vida del producto.
El concepto de “producto con elementos digitales” es amplio. Puede comprender tanto productos completos como componentes de hardware o software que se comercialicen por separado y cuya utilización prevista incluya una conexión directa o indirecta con otro dispositivo o red.
Esto puede abarcar sistemas operativos, aplicaciones, dispositivos de red, componentes de software, determinados dispositivos IoT y muchas otras soluciones presentes habitualmente en las infraestructuras empresariales.
El reglamento entró en vigor el 10 de diciembre de 2024, pero sus obligaciones se están introduciendo de forma progresiva. La mayor parte de los requisitos será aplicable desde diciembre de 2027, mientras que determinadas disposiciones ya han comenzado a hacerlo durante 2026.
¿Qué ha cambiado el 11 de septiembre de 2026?
La principal novedad de septiembre es la entrada en aplicación del artículo 14 del Cyber Resilience Act.
Desde el 11 de septiembre de 2026, los fabricantes afectados deben notificar las vulnerabilidades explotadas activamente y los incidentes graves que tengan impacto en la seguridad de sus productos con elementos digitales.
El procedimiento establece varios plazos que las organizaciones afectadas deben tener especialmente en cuenta:
- 24 horas: alerta inicial desde que el fabricante tiene conocimiento de una vulnerabilidad explotada activamente o de un incidente grave.
- 72 horas: presentación de una notificación más completa con información adicional sobre el problema.
- Informe final: en determinados casos deberá remitirse posteriormente información detallada sobre el incidente, las medidas adoptadas y su resolución.
En el caso de una vulnerabilidad explotada activamente, el informe final deberá presentarse como máximo 14 días después de que esté disponible una medida correctiva o de mitigación. Para determinados incidentes graves, el plazo puede extenderse hasta un mes después de la notificación realizada a las 72 horas.
Es un cambio importante porque la gestión de vulnerabilidades deja de ser únicamente un proceso técnico interno. En determinadas situaciones pasa a existir también un procedimiento formal de comunicación con las autoridades.
Una plataforma europea única para comunicar vulnerabilidades
Para centralizar estas comunicaciones, ENISA ha puesto en funcionamiento la CRA Single Reporting Platform (SRP).
La plataforma comenzó a operar el 11 de septiembre de 2026 y permite realizar una única notificación que posteriormente puede ser distribuida entre los CSIRT y autoridades competentes correspondientes.
Esto intenta evitar que un fabricante que comercializa un producto en varios Estados miembros tenga que gestionar procesos independientes en cada país.
Para las empresas afectadas, disponer de una plataforma común no elimina una cuestión fundamental: deben ser capaces de detectar rápidamente qué ha ocurrido, qué productos y versiones están afectados y qué medidas pueden adoptar los usuarios.
Sin inventario, trazabilidad y un procedimiento de gestión de vulnerabilidades, cumplir un plazo de 24 o 72 horas puede convertirse en un problema operativo considerable.
¿Qué empresas están realmente afectadas por el Cyber Resilience Act?
Es importante evitar una interpretación demasiado amplia del reglamento.
Una empresa que simplemente utiliza ordenadores, firewalls, aplicaciones empresariales o dispositivos conectados no se convierte automáticamente en fabricante y no tiene, solo por ese motivo, la obligación de notificación prevista actualmente en el artículo 14.
El CRA dirige sus principales obligaciones hacia los fabricantes que introducen productos con elementos digitales en el mercado bajo su nombre o marca. También establece responsabilidades específicas para otros operadores económicos, como importadores, distribuidores y representantes autorizados.
Hay además una situación que algunas organizaciones deberían revisar especialmente: una empresa puede ser considerada fabricante si comercializa bajo su propio nombre o marca un producto con elementos digitales, aunque parte del desarrollo o fabricación se haya realizado mediante terceros.
Por tanto, no basta con preguntarse si la empresa fabrica hardware. También es necesario analizar si desarrolla, encarga, integra, comercializa o distribuye algún producto digital y cuál es exactamente su papel dentro de la cadena de suministro.
Cyber Resilience Act y NIS2 no son lo mismo
La sucesión de nuevas normas europeas de ciberseguridad puede generar cierta confusión. CRA y NIS2 están relacionadas con la mejora de la resiliencia digital europea, pero su enfoque es diferente.
NIS2 establece obligaciones de gestión de riesgos y seguridad para determinadas entidades y sectores. El Cyber Resilience Act se centra principalmente en la seguridad de los productos con elementos digitales que se introducen en el mercado europeo.
Una empresa puede encontrarse afectada por una de las normas, por ambas o indirectamente por los requisitos que sus proveedores y clientes trasladan a la cadena de suministro.
Por eso conviene analizar cada marco por separado en lugar de utilizar términos como “cumplimiento de ciberseguridad” de forma genérica.
Qué deberían revisar las empresas durante 2026
Aunque muchas organizaciones todavía tienen margen hasta diciembre de 2027 para determinadas obligaciones, esperar hasta ese momento puede obligar a resolver en pocos meses cuestiones que afectan a procesos, desarrollo, documentación y proveedores.
Un buen punto de partida es revisar los siguientes aspectos:
- Determinar el papel de la empresa frente al CRA. Identificar si actúa como fabricante, importador, distribuidor, integrador o simplemente como usuario de productos digitales.
- Mantener un inventario actualizado. Conocer productos, componentes de software, versiones, firmware, librerías y dependencias facilita responder rápidamente cuando aparece una vulnerabilidad.
- Definir un procedimiento de gestión de vulnerabilidades. Es necesario establecer cómo se reciben, clasifican, investigan y solucionan vulnerabilidades detectadas interna o externamente.
- Preparar un protocolo de respuesta a incidentes. Los responsables técnicos, de seguridad, dirección y cumplimiento deben saber quién toma decisiones y qué información debe recopilarse cuando ocurre un incidente.
- Revisar la cadena de suministro tecnológica. Muchos productos incorporan componentes desarrollados por terceros. Conocer esas dependencias es esencial para evaluar correctamente una vulnerabilidad.
- Documentar las actuaciones realizadas. Evaluaciones de riesgo, actualizaciones, medidas de mitigación, versiones afectadas y decisiones tomadas deben poder reconstruirse posteriormente.
- Revisar los procesos de actualización y parcheado. Detectar una vulnerabilidad sirve de poco si la organización no dispone de mecanismos eficaces para distribuir una corrección.
- Prepararse para diciembre de 2027. El CRA avanzará hacia requisitos más amplios relacionados con seguridad por diseño, seguridad por defecto, evaluación de riesgos, gestión de vulnerabilidades, documentación y conformidad.
Este trabajo no debería realizarse únicamente desde el departamento jurídico. Una parte importante del cumplimiento depende de saber qué activos existen, cómo están configurados y cómo se administran durante su ciclo de vida.
¿Qué cambia para una empresa que solo compra tecnología?
Incluso cuando una empresa no sea fabricante ni esté directamente sujeta a las obligaciones de notificación de septiembre de 2026, el Cyber Resilience Act puede terminar modificando cómo selecciona y gestiona sus proveedores tecnológicos.
El reglamento busca que los fabricantes mantengan la seguridad de sus productos durante su periodo de soporte, gestionen sus vulnerabilidades y proporcionen información que permita utilizarlos de forma segura.
Esto permite incorporar nuevos criterios a las decisiones de compra tecnológica.
Antes de adquirir una solución será cada vez más relevante conocer durante cuánto tiempo tendrá soporte, cómo recibe actualizaciones de seguridad, cómo comunica el fabricante las vulnerabilidades y qué ocurre cuando el producto alcanza su fin de vida.
En una infraestructura empresarial estos aspectos son especialmente importantes para firewalls, switches, sistemas operativos, aplicaciones críticas, dispositivos IoT, soluciones de acceso remoto y cualquier tecnología con acceso a la red corporativa.
Mantener dispositivos que ya no reciben actualizaciones puede ampliar innecesariamente la superficie de ataque de la organización.
Por ello, una correcta estrategia de ciberseguridad empresarial debe incluir no solo medidas defensivas, sino también control del ciclo de vida de los activos tecnológicos.
La gestión de vulnerabilidades pasa a ser todavía más importante
Uno de los mensajes principales del Cyber Resilience Act es que la seguridad de un producto no termina cuando se comercializa.
Una vulnerabilidad puede aparecer meses o años después de su instalación. La diferencia está en la capacidad del fabricante y de las empresas que utilizan la tecnología para detectarla, evaluar su impacto y aplicar las medidas correctivas necesarias.
En entornos empresariales esto requiere combinar inventario, monitorización, gestión de parches, segmentación de red y mecanismos de protección que permitan reducir el impacto mientras llega una actualización definitiva.
Las soluciones de seguridad perimetral para empresas, por ejemplo, permiten añadir capas de protección, segmentación y control del tráfico ante determinados riesgos que afectan a sistemas internos.
Del mismo modo, disponer de mantenimiento y monitorización continua de los sistemas facilita identificar comportamientos anómalos y mantener actualizados los componentes críticos de la infraestructura.
El CRA no debería abordarse únicamente como una obligación normativa
El Cyber Resilience Act introduce nuevas exigencias, pero también consolida prácticas que deberían formar parte de cualquier estrategia tecnológica madura.
Conocer los activos, controlar versiones, mantener productos soportados, gestionar vulnerabilidades y documentar los incidentes mejora la seguridad independientemente de que una empresa esté directamente obligada por el reglamento.
La entrada en aplicación de las obligaciones de notificación en septiembre de 2026 es, por tanto, una buena oportunidad para revisar cómo gestiona actualmente la organización sus productos y proveedores tecnológicos.
La Comisión Europea publicó además durante 2026 orientaciones para facilitar la preparación de fabricantes y empresas, con aclaraciones sobre el ámbito de aplicación, modificaciones sustanciales, periodos de soporte, evaluación de riesgos y obligaciones de notificación.
Para ampliar la información puede consultarse la información oficial de la Comisión Europea sobre las obligaciones de notificación del Cyber Resilience Act.
Preguntas frecuentes sobre el Cyber Resilience Act
Estas son algunas de las dudas más habituales sobre los cambios introducidos por el CRA y su calendario de aplicación.
¿Desde cuándo se aplica el Cyber Resilience Act?
El Reglamento entró en vigor el 10 de diciembre de 2024, pero su aplicación es progresiva. Las obligaciones de notificación del artículo 14 se aplican desde el 11 de septiembre de 2026 y la mayor parte del CRA será aplicable desde el 11 de diciembre de 2027.
¿Todas las empresas tienen que notificar vulnerabilidades en 24 horas?
No. La obligación que ha comenzado a aplicarse en septiembre de 2026 afecta principalmente a los fabricantes de productos con elementos digitales contemplados por el CRA. Ser usuario de software o hardware empresarial no convierte automáticamente a una empresa en sujeto de esta obligación.
¿Qué debe notificarse?
Los fabricantes afectados deben comunicar vulnerabilidades que estén siendo explotadas activamente y determinados incidentes graves que tengan impacto en la seguridad de sus productos con elementos digitales. La primera alerta debe realizarse en un máximo de 24 horas y posteriormente debe completarse la información requerida.
¿Dónde deben realizarse las notificaciones?
ENISA ha desarrollado la Single Reporting Platform del Cyber Resilience Act. Está operativa desde el 11 de septiembre de 2026 y actúa como punto común para gestionar las notificaciones obligatorias.
¿Qué debería hacer una empresa que no fabrica productos digitales?
Aunque no tenga obligaciones directas de notificación, debería revisar el soporte y ciclo de vida de sus productos tecnológicos, la gestión de actualizaciones, sus proveedores, el inventario de activos y sus procedimientos de respuesta ante vulnerabilidades.
Prepara tu infraestructura para un entorno con mayores exigencias de ciberseguridad
El Cyber Resilience Act refuerza una tendencia clara: las empresas deberán conocer mejor los productos digitales de los que depende su actividad y exigir mayores garantías de seguridad durante todo su ciclo de vida.
En Inmove IT Solutions ayudamos a empresas a mejorar la gestión técnica de sus sistemas mediante inventario y mantenimiento de infraestructura, actualización de sistemas, monitorización, seguridad perimetral y medidas de protección adaptadas a cada entorno.
Si quieres revisar cómo está gestionando tu empresa sus sistemas, vulnerabilidades y ciclo de vida tecnológico, podemos ayudarte a definir las medidas técnicas necesarias para reducir riesgos y mejorar la capacidad de respuesta.
Contacta con Inmove IT Solutions y cuéntanos las necesidades tecnológicas de tu empresa.